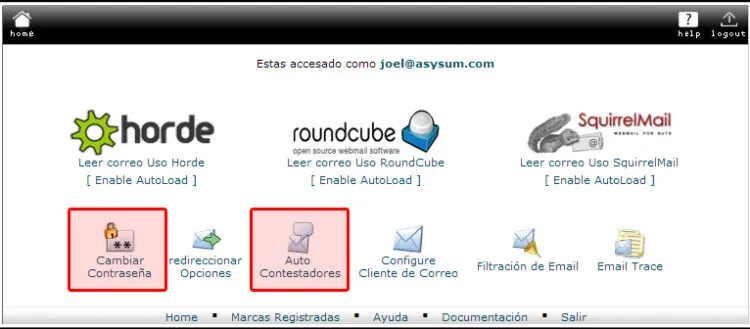
Centrul Canadian pentru Securitate Cibernetică avertizează că o flaw în Roundcube Webmail este exploatată activ de atacatori, informează The Hacker News. CVE-2026-48842, o injecție SQL pre-autentificare în pluginul virtuser_query, afectează versiunile 1.6.x anterioare 1.6.16 și 1.7.x anterioare 1.7.1 ale platformei de webmail.
Defectul permite atacatorilor neautentificați să injecteze comenzi SQL arbitrare în baza de date prin ocolirea unui filtru preg_replace(), expunând potențial credențialele conturi de mail și mesajele stocate. Roundcube a lansat patch-uri în mai 2026, dar exploatarea continuă în sălbăticie.
Conform Shadowserver Foundation, peste 523.000 de instanțe Roundcube sunt expuse pe internet. Anterior, în iulie 2026, grupul UNK_MassTraction aliat cu China exploata alte vulnerabilități Roundcube pentru a instala backdoor-uri.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.