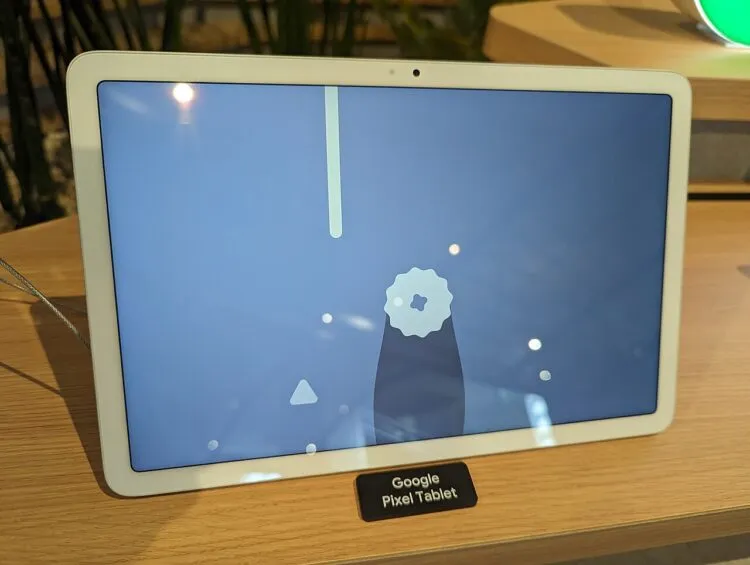
Google a anunțat descoperirea unei fișuri de securitate de înaltă severitate în modemul celular al dispozitivelor Pixel, care este exploatată în mod limitat și țintit, informează The Hacker News. Vulnerabilitatea CVE-2026-58704, cu scor CVSS de 8.0, permite escaladarea privilegiilor prin intermediul unei erori logice în cod, fără a necesita interacțiune din partea utilizatorului.
Compania a inclus remedierea acestei fișuri în actualizarea de securitate din septembrie 2026, alături de alte 109 vulnerabilități. Dintre acestea, 88 permit escaladarea privilegiilor, 10 permit dezvăluirea informațiilor, nouă permit execuția de cod de la distanță, iar două pot provoca negări de serviciu. Sunt incluse și 46 vulnerabilități critice în diverse componente Pixel, cum ar fi BigOcean și Bootloader.
Agenția de securitate cibernetică americană CISA a adăugat vulnerabilitatea în catalogul de amenințări active și a cerut agențiilor federale civile să aplice patch-urile până pe 19 septembrie 2026. Utilizatorii sunt sfătuiți să actualizeze dispozitivele accesând Setări > Securitate și confidențialitate.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.