Agenția americană pentru securitate cibernetică (CISA) a adăugat două faille grave în catalogul vulnerabilităților exploatate în fapt, potrivit The Hacker News. Prima afectează Microsoft SharePoint Server – CVE-2026-65660 –, inițial descrisă ca o problemă de falsificare de identitate, dar care permite de fapt execuția de cod la distanță. Microsoft a confirmat că a detectat atacuri reale împotriva acestei vulnerabilități din septembrie 2026, deși nu a dezvăluit detalii despre autorii atacurilor sau numărul de organizații afectate.
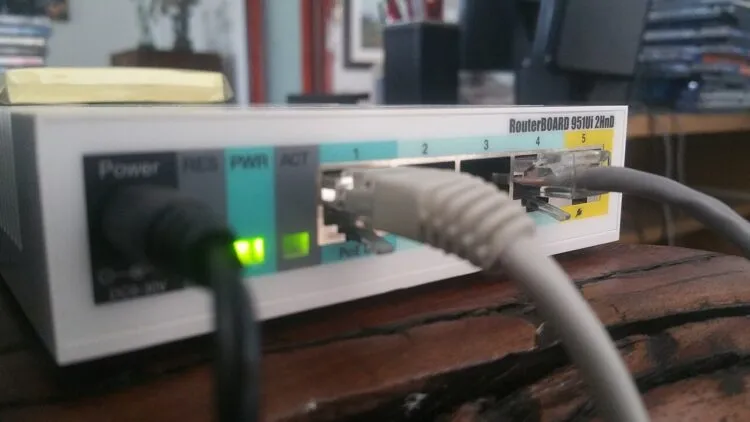
A doua vulnerabilitate – CVE-2026-67279 – a fost combinată cu CVE-2026-86060 într-un exploit denumit MikroTrick, care ciblează rutere MikroTik RouterOS. Lanțul de atac permite preluarea controlului administrativ complet al dispozitivelor conectate la internet, fără a necesita parolă. Potrivit CERT Polska, prima vulnerabilitate permite unui client neautentificat să creeze un canal de sesiune, iar cea de-a doua îi permite să injecteze parametri de login ca o identitate administrativă de încredere. Cercetători de la Bishop Fox au reușit să reproducă preluarea completă a administratorului pe versiuni RouterOS 7.x.
CISA a stabilit o termenă până pe 28 septembrie 2026 pentru ca agențiile guvernamentale americane să aplice patch-urile de securitate necesare.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.