CYBER3Protecție maximă pentru telefonul tău.Verifică orice link, apel sau mesaj în peste 2.500.000 de amenințări cunoscute. GRATUIT, fără cont.INSTALEAZĂ GRATUIT
CYBER3
Protecție maximă pentru telefonul tău
CYBER3

Nu-l lăsa pe escroc să câștige.

SCAM, phishing, apeluri și mesaje false — oprite instant pe telefonul tău, cu baza de 2.500.000 de amenințări cunoscute.

INSTALEAZĂ GRATUIT
GRATUITFără cont Google Play
TeamViewer fix closes flaw letting hosts attack connected users - ROL.ro
Contactați-ne
ROL.ro
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Nici un rezultat
Toate rezultatele
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Nici un rezultat
Toate rezultatele
ROL.ro
Nici un rezultat
Toate rezultatele

TeamViewer fix closes flaw letting hosts attack connected users

in Cyber Security
TeamViewer fix closes flaw letting hosts attack connected users

Foto: Wikimedia Commons

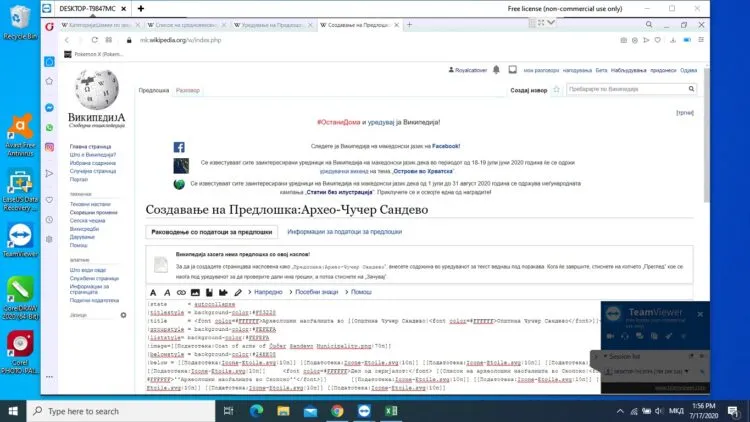
TeamViewer a lansat versiunea 15.83 pentru a remedia o vulnerabilitate critică care permite calculatorului controlat (host-ul) să atace dispozitivul utilizatorului care se conectează la el, potrivit The Hacker News. Defectul, identificat ca CVE-2026-111585 cu scor de severitate 8,8 din 10, afectează clientul complet TeamViewer pe Windows, Linux și macOS, versiunea portabilă pe Windows și aplicația de control la distanță pe Android, în toate versiunile anterioare 15.83.

Un host compromis sau rău intenționat poate exploata această flaw pentru a bloca TeamViewer-ul utilizatorului și, în funcție de platformă, poate executa cod pe computerul victimei. Atacul nu necesită parola sau aprobări suplimentare și funcționează în configurația implicită a software-ului. Cercetătorul Omri Dar de la firma Remedio a publicat detalii tehnice ale vulnerabilității pe 29 octombrie, demonstrând pe Windows cum se pot ocoli mecanismele de protecție ale sistemului de operare.

TeamViewer a declarat că la momentul lansării remediului nu era conștient de exploatări active ale acestei flaw. Actualizarea 15.83 corectează și alte două vulnerabilități grave, inclusiv o flaw de execuție cod pe Linux și macOS. Utilizatorii sunt îndemnați să migreze la versiunea 15.83 sau mai nouă pentru a elimina riscul.

Sursa: The Hacker News.

Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.

Urmatorul Articol

A doua sesiune a Bacalaureatului 2026 începe luni. Peste 33.000 de candidați s-au înscris

Joy Therapy: terapie ABA, terapie comportamentală și logopedie pentru copii
Gigi Becali dezvăluie salariul uriaș al lui Boutoutaou la FCSB

Gigi Becali dezvăluie salariul uriaș al lui Boutoutaou la FCSB

31
CYBER3.AI Security LLM · Autonomous Monitoring & Response - Global Scan & VAS - Senzor INLINE & EDR/XDR app - Protecție mobilă - Suveran UE - AI Act - NIS2 compliance
ROL PORTAL - Agentic company — Your dedicated AI security team. Autonomous, always on.
🧠 CYBER3.AI Security LLMCOPILOT AI de securitate, suveran 🛰️ CYBER3 Global ScanUNSTOPPABLE — descoperire autonomă + VAS 🛡️ SOC & VASsenzori INLINE FasterUp · EDR/XDR app 📱 CYBER3.APPMobile Protection
Termeni Confidențialitate Securitate Status © 2026 CYBER3.AI · ROL PORTAL SERVICES SRL · Sovereign EU cybersecurity
ROL.ro

© 1998-2026 ROL.ro | Contact

  • cyber3.ai
  • cyber3.app
  • fasterup.com
  • ortodoxia.me

  • Termeni si Conditii
  • Informatii Cookies
  • Politică de Confidențialitate
  • ANPC
  • Contact

Urmariti-ne

CYBER3Protecție maximă pentru telefonul tău.Verifică orice link, apel sau mesaj în peste 2.500.000 de amenințări cunoscute. GRATUIT, fără cont.INSTALEAZĂ GRATUIT
Nici un rezultat
Toate rezultatele
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Contactați-ne

© 1998-2026 ROL.ro | Contact