CYBER3.AIProtecție maximă pentru telefonul tău.Verifică orice link, apel sau mesaj în peste 2.500.000 de amenințări cunoscute. GRATUIT, fără cont.INSTALEAZĂ GRATUIT
CYBER3
Protecție maximă pentru telefonul tău
CYBER3.AI

Nu-l lăsa pe escroc să câștige.

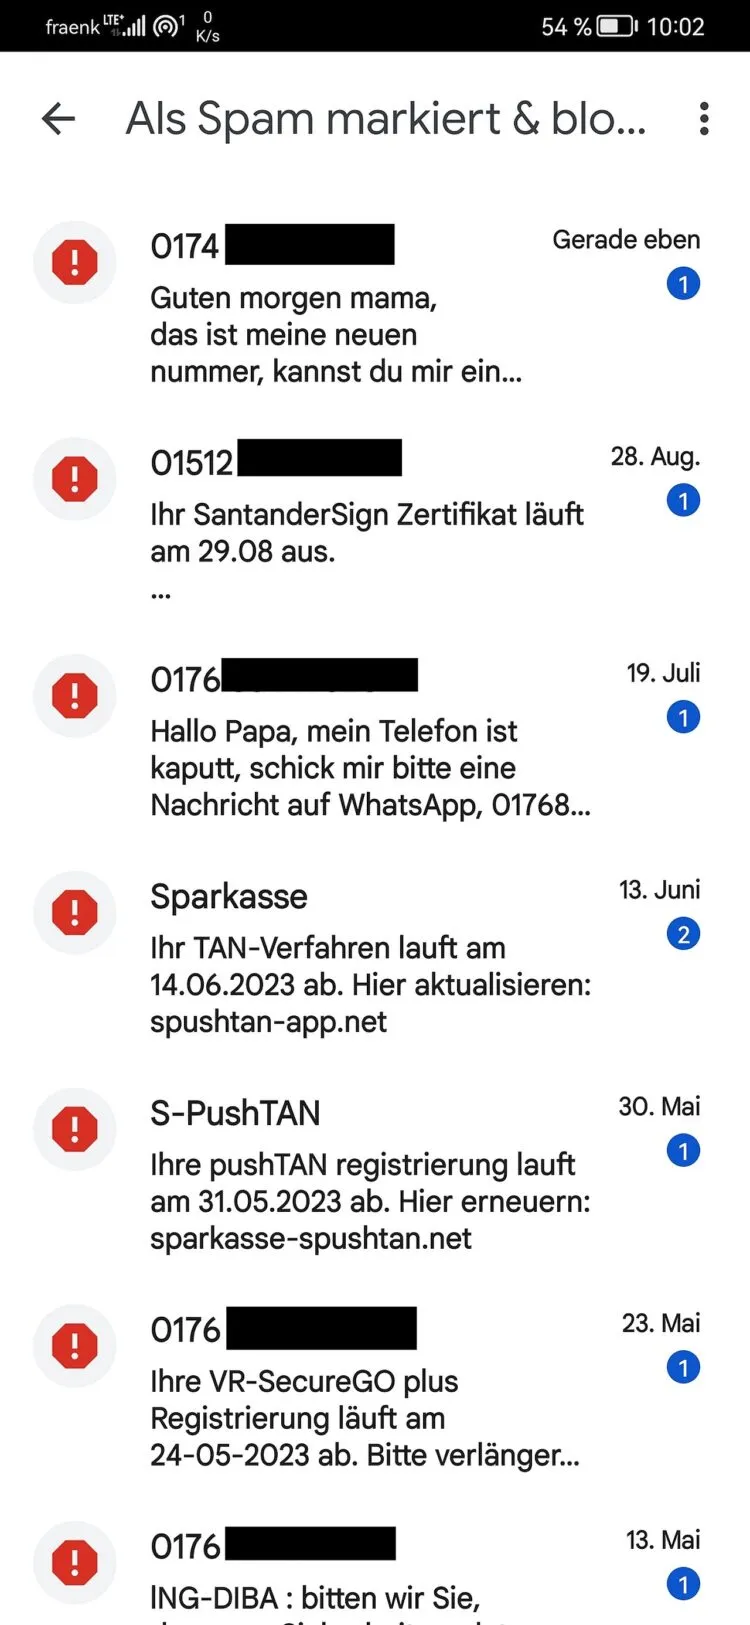
SCAM, phishing, apeluri și mesaje false — oprite instant pe telefonul tău, cu baza de 2.500.000 de amenințări cunoscute.

INSTALEAZĂ GRATUIT
GRATUITFără contCYBER3 - Fabricat în România Google Play
Săptămâna amenințărilor: trojani bancari, scurgeri de cod și atacuri sofisticate - ROL.ro
Contactați-ne
ROL.ro
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Nici un rezultat
Toate rezultatele
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Nici un rezultat
Toate rezultatele
ROL.ro
Nici un rezultat
Toate rezultatele

Săptămâna amenințărilor: trojani bancari, scurgeri de cod și atacuri sofisticate

in Cyber Security
Săptămâna amenințărilor: trojani bancari, scurgeri de cod și atacuri sofisticate

Foto: Wikimedia Commons

Potrivit The Hacker News, o nouă vară de amenințări cibernetice aduce atât atacuri sofisticate cât și vulnerabilități în orodele cotidiene. Un troian android numit RemControl țintește clienți ai băncilor din Europa Occidentală, Orientul Mijlociu și Canada, distribuit prin pagini false Google Play impersonând aplicația TVTap. Malware-ul abuzează serviciile de accesibilitate Android pentru a injecta suprafețe de phishing peste aplicațiile bancăre legitime, înregistrează apăsări de taste și oferă operatorului control deplin asupra dispozitivelor infectate.

În paralel, compania chineză de inteligență artificială Z.ai a dezactivat funcții ale asistentului ZCode după ce o setare implicită trimisia neautorizat depozitele de cod local către servere Alibaba Cloud. Cercetătorii universităților din Michigan, Calgary și Georgia au dezvăluit că aplicația rusă MAX permite captarea de capturi de ecran fără permisiuni speciale, accesul complet la stocarea locală și injectarea de cod în mini-aplicații, ridicând grave preocupări privind supravegherea de stat.

Un fals concurs Claude Max a folosit o fereastră Google falsificată pentru a fura acreditări de utilizatori prin atacul browser-in-the-browser, iar cercetătorii au publicat dovezi de concept pentru tehnici de evaziune EDR numite Process Parameter Poisoning.

Sursa: The Hacker News.

Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.

Urmatorul Articol

A doua sesiune a Bacalaureatului 2026 începe luni. Peste 33.000 de candidați s-au înscris

Joy Therapy: terapie ABA, terapie comportamentală și logopedie pentru copii
No Content Available
CYBER3.AI Security LLM · Autonomous Monitoring & Response - Global Scan & VAS - Senzor INLINE & EDR/XDR app - Protecție mobilă - Suveran UE - AI Act - NIS2 compliance
ROL PORTAL - Agentic company — Your dedicated AI security team. Autonomous, always on.
🧠 CYBER3.AI Security LLMCOPILOT AI de securitate, suveran 🛰️ CYBER3 Global ScanUNSTOPPABLE — descoperire autonomă + VAS 🛡️ SOC & VASsenzori INLINE FasterUp · EDR/XDR app 📱 CYBER3.APPMobile Protection
Termeni Confidențialitate Securitate Status © 2026 CYBER3.AI · ROL PORTAL SERVICES SRL · Sovereign EU cybersecurity
ROL.ro

© 1998-2026 ROL.ro | Contact

  • cyber3.ai
  • cyber3.app
  • fasterup.com
  • ortodoxia.me

  • Termeni si Conditii
  • Informatii Cookies
  • Politică de Confidențialitate
  • ANPC
  • Contact

Urmariti-ne

CYBER3.AIProtecție maximă pentru telefonul tău.Verifică orice link, apel sau mesaj în peste 2.500.000 de amenințări cunoscute. GRATUIT, fără cont.INSTALEAZĂ GRATUIT
Nici un rezultat
Toate rezultatele
  • Actualitate
  • Cyber Security
  • Ortodoxia
  • Economie
  • Sport
  • Știri externe
  • Timp liber
Contactați-ne

© 1998-2026 ROL.ro | Contact