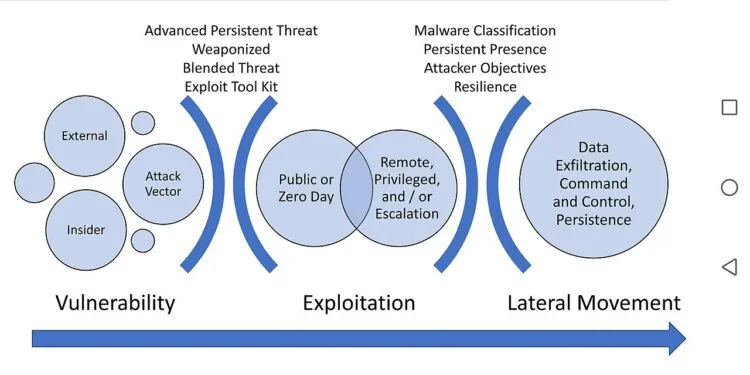
Potrivit The Hacker News, un actor amenință avansat a exploatat o flaw în FortiOS pentru a implementa malware ARM64 numit PEERSTITCH, descoperit într-o intruziune de rețea împotriva unui furnizor de servicii gestionate în telecomunicații din septembrie 2024. Atacul a exploatat CVE-2025-61624, o vulnerabilitate de traversare de cale în interpretul liniei de comandă, care permite unui atacator privilegiat să scrie sau șteargă fișiere.
PEERSTITCH este rezistent la detecția convențională deoarece nu lasă binare persistente pe disc, nu deschide porturi de ascultare și nu inițiază conexiuni de rețea. În schimb, comunică prin traficul generat de procese legitime. Malware-ul este un executabil Linux de 64 de biți care injectează cod rău intenționat în doi demoni FortiOS critici (miglogd și iked), creând un pod de comunicare ascuns în memoria procesului pentru a ocoli validările de securitate.
Atacatorii au obținut inițial acces exploatând FortiJump (CVE-2024-47575), o vulnerabilitate critică în FortiManager, și au exfiltrat configurații, materiale criptografice și informații despre peste 500 firewall-uri FortiGate. Ei au folosit apoi aceste date pentru reconocență, au stabilit acces pe termen lung și au deplorat backdoor-uri suplimentare.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.