Hackeri asociați cu compania chineză Integrity Technology Group au furat emailuri de la organizații guvernamentale, agenții de aplicare a legii, sisteme de sănătate și instituții religioase din Asia de Sud-Est, potrivit The Hacker News, care citează un anunț comun al FBI și agențiilor din alte 6 țări, făcut pe 8 octombrie. Compania a fost sancționată de SUA și Regatul Unit.
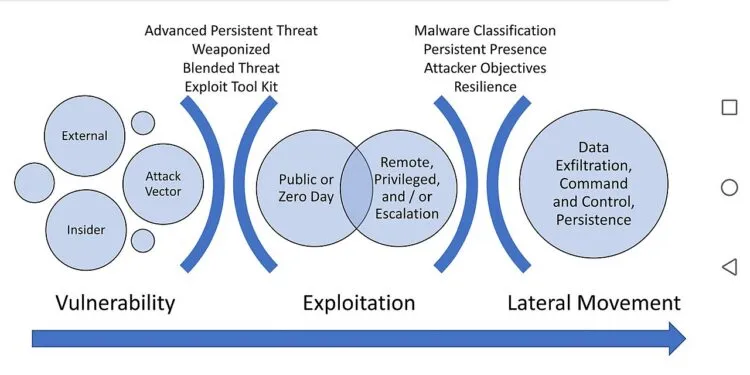
Atacatorii au scanat site-uri web pentru vulnerabilități folosind instrumente conținând peste 1.300 scripturi, au ghicit parole pentru conturi Microsoft 365 și Exchange, și au copiat cutiile poștale cu tool-uri specializate. Incursiunile în rețele au avut loc cel puțin din ianuarie 2021. Aceștia au vizat, de asemenea, organizații din SUA din domeniile serviciilor guvernamentale, producției critice, sănătății și IT, precum și instituții de educație și religioase.
Hackerii exploatează opt vulnerabilități cunoscute și utilizează și un scanner numit MicroScan, activ din 2017, cu peste 1.300 scripturi de testare a penetrației. În septembrie 2024, FBI a deranjat o botnet controlată de grup, care conținea peste 200.000 routere și dispozitive de consum. Compania a fost sancționată de Trezoreria SUA în ianuarie 2025.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.