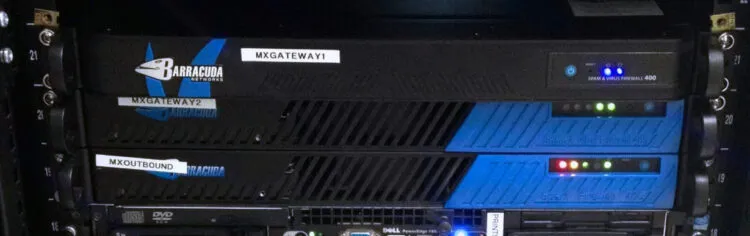
Barracuda a dezvăluit două faille de securitate care, combinate, ar permite unui atacator să ocolească controalele de autorizare și să obțină acces root la dispozitivele afectate, potrivit The Hacker News. Vulnerabilități identificate sunt CVE-2026-116606 (scor CVSS 9,3) și CVE-2026-111560 (scor CVSS 8,6), prima afectând Email Security Gateway, iar a doua mai multe produse Barracuda.
Exploatarea acestor faille necesită ca atacatorul să aibă acces la interfața administrativă a produsului țintit. Odată combinate, vulnerabilități permit bypass-ul controlelor de autorizare și obținerea privilegiilor maxime pe dispozitiv. Barracuda recomandă organizațiilor să nu expună interfețele administrative pe internet, reducând riscul.
Compania sfătuiește clienții să verifice dacă sistemele rulează versiunile firmware-ului cel mai recent și au toate patch-urile de securitate instalate. Dacă firmware-ul este obsolet de mai multe versiuni, pot fi necesare actualizări multiple.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.