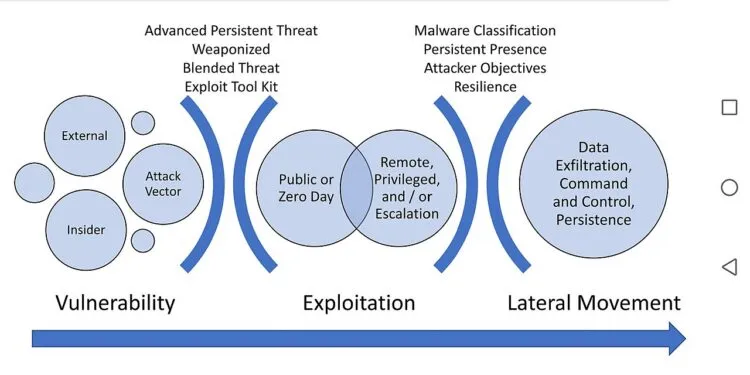
Potrivit The Hacker News, grupul de atacatori UNC7017 a modificat fișierele de actualizare ale software-ului AOMEI Backupper pe serverele furnizorului în ferestre de cinci până la zece minute, între mai și iulie 2026. Orice utilizator care verifica actualizări în aceste perioade descărca și executa un backdoor, fără nicio intervenție manuală necesară.
Cercetătorii de la Google Threat Intelligence, Mandiant și ManageEngine au identificat compromisuri în 11 țări, inclusiv SUA, Marea Britanie și alte state. Atacatorii au exploatat lipsa verificării criptografice a fișierelor de configurare, reușind să injecteze malware-ul SHINYROAD și alte instrumente de acces la distanță. Ulterior, au folosit și cadrul Adaptix C2 pentru control suplimentar.
AOMEI a declarat că a securizat serverele pe 29 iulie, dar remedierile nu elimină backdoor-ul de pe mașinile deja infectate. Cercetătorii subliniază că aceasta este prima compromisie în lanț de aprovizionare pe Windows cu ferestre atât de scurte, evitând eficient scanările tradiționale de fișiere și analiza în timp real.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.