


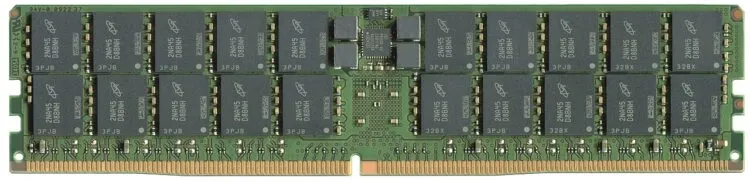
Cercetători au descoperit un nou atac hardware numit DDRop care compromite protecția memoriei în sistemele de calcul confidențial Intel TDX și AMD SEV-SNP, potrivit The Hacker News. Atacul funcționează prin inserarea unei mici plăci de circuit între procesor și modulul de memorie, care „cade” sistematic în tăcere operațiunile de scriere, determinând procesorul să citească din nou date criptate vechi.
Interposer-ul necesar costă mai puțin de 200 de dolari și bypasează garanția de „prospețime” a datelor — caracteristică care verifică dacă memoria conține cea mai recentă valoare scrisă. Echipa de cercetători de la KU Leuven, ETH Zurich, Durham University și Google a demonstrat că atacul permite citirea memoriei private a mașinilor virtuale, comutarea în modul debug și falsificarea măsurătorilor de lansare a sistemelor.
Această vulnerabilitate afectează tehnologiile de criptare a memoriei la scară largă folosite de AWS, Microsoft Azure și Google Cloud pentru protejarea sarcinilor clienților. Deși nu există dovezi că atacul a fost exploatat în lumea reală, cercetătorii subliniază că remedierea necesită noi proiecte hardware, nu doar patch-uri software.
Sursa: The Hacker News.
Verifică gratuit expunerea ta cibernetică pe CYBER3.AI, platforma românească de securitate cibernetică.

